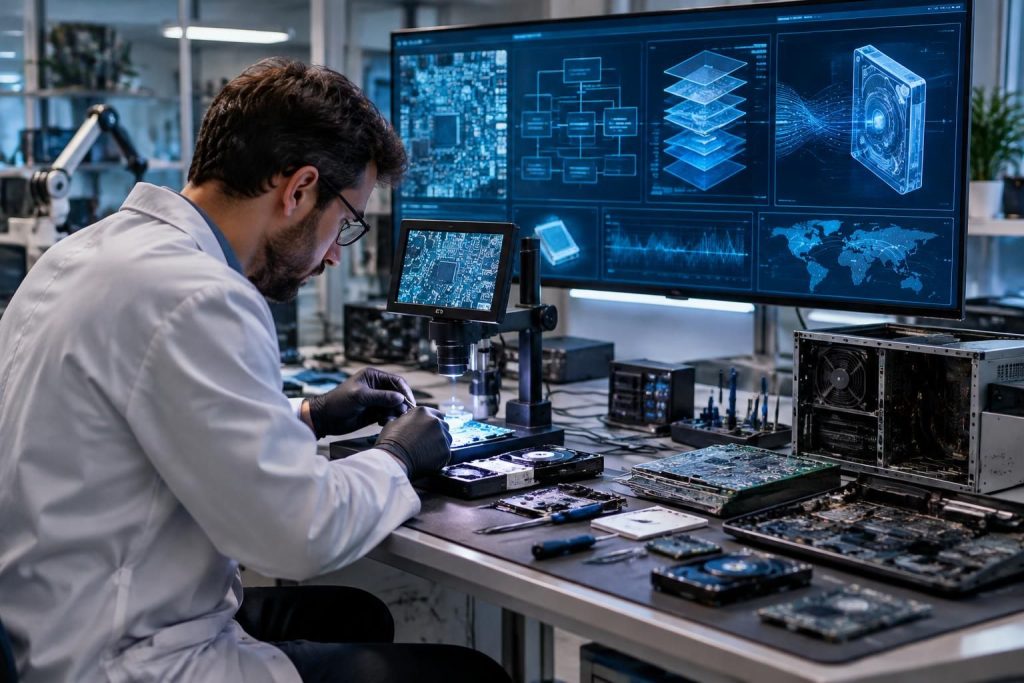
Un logiciel dont le code source a disparu, un appareil difficile à réparer ou un format de fichier mal documenté : l’ingénierie inverse aide à comprendre ce qui existe déjà pour mieux le maintenir, le sécuriser ou le rendre compatible. De l’analyse statique au test en environnement isolé, cette démarche exige méthode et prudence. Voici ses principes, ses usages concrets et les règles à connaître avant de commencer.
L’article en bref
L’ingénierie inverse permet de remonter d’un système existant vers sa logique et sa structure. Bien menée, elle soutient la cybersécurité, l’interopérabilité et la maintenance, sans se confondre avec la copie.
- Comprendre la démarche : Analyser un système fini pour en reconstituer le fonctionnement.
- Choisir sa méthode : Croiser analyse statique et analyse dynamique pour vérifier ses hypothèses.
- Travailler en sécurité : Isoler les tests, documenter les actions et obtenir les autorisations nécessaires.
- Agir pour durer : Soutenir réparation, compatibilité, sécurité et maintenance logicielle responsable.
À retenir : la qualité d’une rétro-ingénierie dépend autant de sa rigueur que de son objectif.
Ingénierie inverse en informatique : définition et objectifs
L’ingénierie inverse, aussi appelée rétro-ingénierie, consiste à étudier un logiciel, un appareil ou un protocole existant afin d’en comprendre la structure et le fonctionnement. Au lieu de partir d’un plan pour fabriquer un produit, l’analyse part du produit fini et remonte vers ses composants, ses interfaces et ses échanges.
Dans le cas d’un programme, le code source n’est pas toujours disponible. L’analyse logicielle s’appuie alors sur les fichiers exécutables, les ressources visibles et le comportement de l’application pour construire une représentation de sa logique. Le but n’est pas de reproduire aveuglément l’original, mais de répondre à une question précise : pourquoi le logiciel agit-il ainsi, et que peut-on en apprendre ?
Imaginez un atelier de réparation qui utilise un ancien outil de diagnostic dont la documentation a disparu. Comprendre les fichiers qu’il produit peut aider à préserver l’accès aux données et à maintenir le matériel compatible, sans chercher à copier le logiciel. C’est cette finalité qui distingue une démarche utile d’une simple imitation.
Ce que l’ingénierie inverse permet de découvrir
Selon la cible, l’analyse peut éclairer l’organisation d’un programme, la structure d’un format de fichier, le fonctionnement d’un composant ou les règles d’un protocole réseau. Elle peut aussi révéler des dépendances oubliées, des erreurs de conception ou des points de compatibilité importants.
Elle se distingue d’une conception classique : celle-ci transforme des besoins en architecture, tandis que la rétro-ingénierie reconstruit une compréhension à partir d’indices observables. Les deux approches peuvent ensuite se compléter, par exemple lorsqu’une équipe documente un système ancien avant d’en moderniser certaines parties.
Analyse statique et analyse dynamique : deux méthodes complémentaires
Une enquête solide combine généralement deux angles. L’analyse statique examine les éléments disponibles sans lancer le programme ; l’analyse dynamique observe ce qui se passe pendant son exécution. Chacune apporte des indices différents, et leurs résultats gagnent à être confrontés.
| Méthode | Ce qu’elle observe | Exemple d’usage | Point de vigilance |
|---|---|---|---|
| Analyse statique | Fichiers, chaînes de texte, dépendances et structure du code | Repérer les formats et bibliothèques utilisés par une application | Le contenu peut être incomplet, masqué ou obfusqué |
| Analyse dynamique | Comportement, échanges, fichiers créés et ressources utilisées | Observer les accès réseau d’un programme en environnement isolé | Un comportement peut varier selon les données ou le contexte |
Le désassemblage traduit les instructions d’un binaire en représentations plus lisibles, proches du langage machine. La décompilation tente, elle, de reconstruire une forme de code de plus haut niveau. Le résultat reste une interprétation : il peut perdre des noms, des commentaires et des choix de conception présents dans le code d’origine.
Pour vérifier une hypothèse, une personne chargée d’analyser un ancien outil de diagnostic peut d’abord examiner ses fichiers et ses dépendances. Elle lance ensuite le programme dans un environnement de test pour observer les données consultées ou générées. L’analyse statique propose des pistes ; l’analyse dynamique aide à les confirmer ou à les corriger.
Outils courants et environnement de travail
Les outils varient selon le système étudié. Les désassembleurs et décompilateurs aident à explorer des binaires ; les débogueurs servent à suivre l’exécution ; les émulateurs et machines virtuelles offrent un espace de test séparé. Des outils d’inspection de fichiers ou de capture réseau peuvent compléter l’ensemble.
Le choix d’un logiciel ne remplace pas une méthode. Un carnet d’analyse, un système de gestion de versions et des notes précises permettent de relier chaque observation à une hypothèse. Les conclusions deviennent alors plus faciles à reproduire et à transmettre.
Applications pratiques : cybersécurité, compatibilité et réparation
En cybersécurité, l’ingénierie inverse aide les spécialistes à examiner un programme suspect, à comprendre une vulnérabilité ou à évaluer les mécanismes de protection d’un logiciel. Ces travaux doivent se dérouler dans un cadre autorisé et contrôlé : l’objectif est de réduire les risques, pas de faciliter une intrusion.
La rétro-ingénierie sert aussi à améliorer l’interopérabilité. Lorsqu’un format de fichier ou un protocole est mal documenté, son étude peut aider à faire communiquer des systèmes différents. Une équipe peut ainsi préserver l’accès à des données anciennes ou intégrer un équipement à un environnement plus récent.
Le matériel constitue un autre terrain d’application. Comprendre les interfaces et le fonctionnement d’un composant peut éclairer une réparation ou la conception d’une pièce de remplacement. Cette démarche peut contribuer à prolonger la durée d’usage d’un appareil, sous réserve de respecter les droits applicables et les limites techniques du produit.
Un exemple de projet à petite échelle
Une petite équipe souhaite comprendre pourquoi un utilitaire ancien ne reconnaît plus les rapports produits par un appareil de mesure. Elle définit d’abord son objectif, vérifie qu’elle est autorisée à étudier les fichiers concernés, puis travaille sur des copies dans un environnement isolé.
Elle compare plusieurs fichiers de test, repère leurs structures communes par analyse statique et observe les réactions du logiciel avec des données non sensibles. Le rapport final décrit les formats identifiés, les limites de l’analyse et les pistes permettant de rétablir la compatibilité. La valeur du travail tient autant à cette documentation qu’à la découverte technique.
Cadre légal, éthique et sécurité des analyses
Les règles qui encadrent l’ingénierie inverse dépendent du pays, de la nature du logiciel et des contrats concernés. Certaines situations peuvent prévoir des possibilités d’analyse, notamment pour la sécurité ou l’interopérabilité, mais cela ne constitue pas une autorisation générale de contourner des protections ou de réutiliser du code. Avant tout projet, vérifiez les textes applicables et les conditions d’utilisation auprès de sources compétentes.
Une pratique responsable commence par un objectif clair et des autorisations explicites lorsque le système appartient à un tiers. Elle prévoit aussi la protection des données sensibles, la traçabilité des opérations et une communication adaptée si une faille est découverte. La prudence juridique et la rigueur technique vont de pair.
- Définir le périmètre : préciser la cible, les questions étudiées et les limites de l’analyse.
- Obtenir les autorisations : vérifier les droits d’accès et les règles internes avant les tests.
- Isoler l’environnement : utiliser des copies, des machines de test et des données non sensibles.
- Documenter les résultats : consigner les manipulations, les observations et les incertitudes.
- Partager avec prudence : transmettre les vulnérabilités de façon responsable aux interlocuteurs concernés.
Pour examiner un fichier inconnu, il est prudent de travailler dans une machine virtuelle dédiée, avec des dossiers partagés désactivés et un point de restauration. Un programme suspect ne doit pas être lancé sur l’ordinateur personnel ni relié sans précaution à un réseau réel. L’isolation réduit les risques ; elle ne remplace toutefois pas un protocole de sécurité adapté.
Bien débuter en ingénierie inverse et progresser
Un apprentissage efficace commence par les bases : architecture des ordinateurs, systèmes d’exploitation, compilation et notions de sécurité. Ces repères aident à interpréter les observations au lieu de dépendre uniquement des fonctions automatiques d’un outil.
La pratique peut ensuite se faire sur des exercices pédagogiques, des formats ouverts et des environnements conçus pour l’apprentissage. Les challenges de sécurité autorisés permettent de travailler la méthode sans viser des systèmes tiers. Pour chaque exercice, notez la question de départ, les étapes suivies et les conclusions vérifiables.
Les projets documentés sont particulièrement utiles pour progresser. Un rapport clair explique ce qui a été observé, ce qui reste inconnu et quelles améliorations sont envisageables. Cette discipline prépare aussi à des usages professionnels, de l’audit de sécurité à la maintenance logicielle.
Une démarche reproductible en cinq étapes
- Choisir une cible autorisée : privilégier un projet pédagogique, un format public ou un système pour lequel une permission est obtenue.
- Préparer le laboratoire : isoler l’environnement, conserver une copie de départ et définir les mesures de sécurité.
- Cartographier le système : repérer les fichiers, interfaces, dépendances et échanges visibles.
- Comparer les observations : commencer par l’analyse statique, puis tester les hypothèses en analyse dynamique.
- Rédiger un compte rendu : séparer faits, interprétations, limites et recommandations concrètes.
La tentation est parfois de chercher immédiatement une réponse dans le code décompilé. Pourtant, un nom de fonction reconstruit par un outil n’est pas une preuve de son rôle ; il faut le confronter à d’autres indices. Une démarche patiente transforme des fragments techniques en compréhension exploitable.
Questions fréquentes sur l’ingénierie inverse informatique
L’ingénierie inverse est-elle la même chose que le piratage ?
Non. Elle désigne une méthode d’analyse qui peut servir à la maintenance, à l’interopérabilité ou à la cybersécurité. Sa légitimité dépend de l’objectif, des autorisations et du respect du cadre légal.
Quelle différence entre analyse statique et analyse dynamique ?
L’analyse statique examine un programme sans l’exécuter, par exemple en étudiant ses fichiers ou son code désassemblé. L’analyse dynamique observe son comportement pendant l’exécution, idéalement dans un environnement isolé.
La décompilation permet-elle de retrouver le code source original ?
Non. Elle produit une représentation approximative du programme. Les noms, commentaires et détails de conception peuvent manquer, et le résultat doit être interprété et vérifié.
Comment débuter sans mettre son ordinateur en danger ?
Commencez par des exercices autorisés et des fichiers non sensibles. Utilisez une machine virtuelle isolée, conservez des points de restauration et évitez d’exécuter un fichier inconnu sur votre système principal.
L’ingénierie inverse peut-elle aider à faire durer un appareil ?
Oui, l’étude d’un format, d’une interface ou d’un composant peut faciliter la compatibilité et certaines opérations de réparation. Les possibilités dépendent toutefois de l’accès technique et des règles applicables.
Je suis Lucas Renaud, rédacteur tech passionné de numérique malin et durable. J’écris des guides clairs pour acheter reconditionné, faire durer ses appareils et rester protégé en ligne — sans jargon inutile.