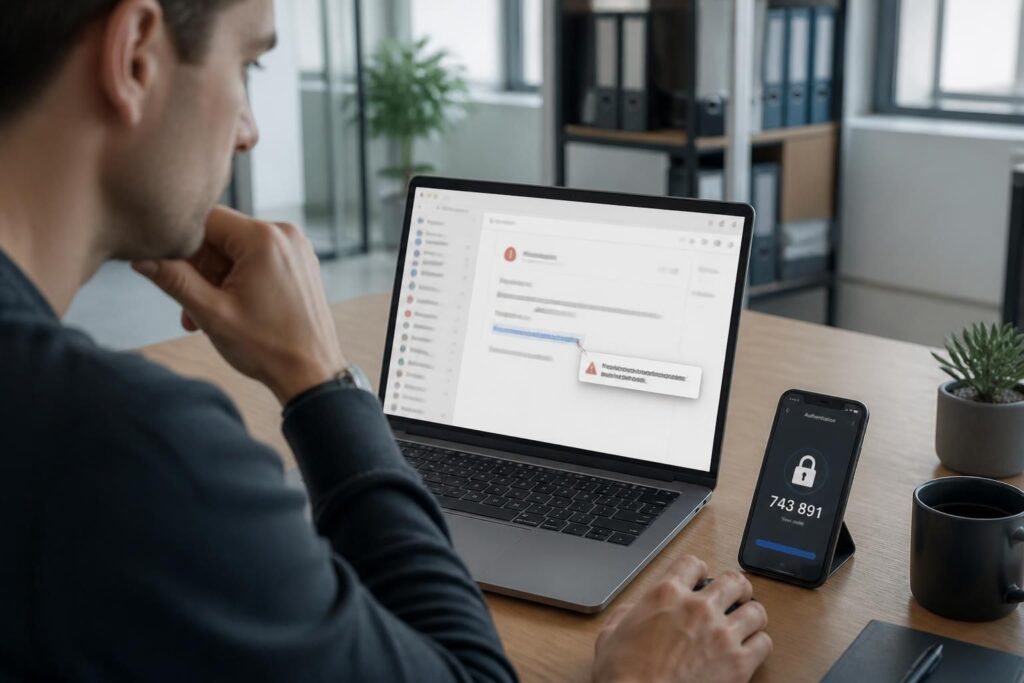
En 2026, un email suspect ne se trahit plus par trois fautes de frappe et un logo bancal. Les messages piégés sont souvent impeccables, personnalisés et parfois générés par IA, au point de ressembler à une vraie consigne de votre banque, d’un transporteur ou d’un service public. Face au phishing et au hameçonnage, la bonne lecture ne repose donc plus sur la forme seule, mais sur la cohérence, le contexte et les réflexes de cybersécurité. Un clic trop rapide peut ouvrir la porte à une tentative de fraude, à un compte compromis ou à des données récupérées sans bruit.
L’article en bref
Les arnaques par email ont changé de visage. Pour réagir au phishing sans se faire piéger, il faut vérifier le fond du message, pas seulement son apparence.
- Signaux qui comptent vraiment : expéditeur, urgence, incohérences et demandes inhabituelles
- Nouveaux pièges numériques : QR codes frauduleux, appels truqués et messages multi-canal
- Réflexes immédiats : ne rien cliquer, vérifier, signaler puis contacter l’organisme officiel
- Protection durable : formation, filtres, MFA et bons gestes de sécurité informatique
Cet article donne une méthode simple pour repérer un piège en ligne et agir vite, sans paniquer.
Dans la boîte de réception de Nora, responsable administrative dans une PME nantaise fictive, un message demande une validation “urgente” d’un paiement. Le ton est propre, le logo est juste, le nom du destinataire aussi. Pourtant, un détail cloche : le lien renvoie vers un domaine étrange et la demande ne correspond à aucune procédure habituelle. C’est souvent là que se joue la différence entre un simple doute et une perte de contrôle. Les escrocs misent sur la vitesse, pas sur la réflexion.
En 2026, une grande partie des campagnes de phishing utilisent du contenu généré par IA, avec une rédaction fluide et des formulations convaincantes. Les anciennes alertes — fautes, syntaxe maladroite, mise en page grossière — ne suffisent plus. La vigilance doit donc se déplacer vers la vérification des liens, l’identité réelle de l’expéditeur et la logique du message. C’est ce changement de méthode qui permet de repérer l’hameçonnage avant qu’il ne fasse des dégâts.
Reconnaître un email suspect avant le clic
Le premier réflexe consiste à observer l’adresse de l’expéditeur dans le détail. Un nom familier peut masquer une variante trompeuse, avec une lettre remplacée, un domaine inhabituel ou un sous-domaine douteux. Mieux vaut comparer avec les échanges précédents, surtout si le message prétend venir d’une banque, d’un opérateur ou d’une administration.
La seconde alerte concerne le contenu lui-même. Un message qui réclame un mot de passe, un code bancaire ou une validation immédiate sort du cadre normal. Les organismes sérieux évitent ce type de demande par email, précisément parce qu’elle expose à la tentative de fraude.
Les indices qui restent utiles, même face à l’IA
L’orthographe n’est plus un filtre fiable. En revanche, le décalage entre la forme et le fond reste parlant : un message très soigné qui parle d’une “transaction récente” sans aucun détail, ou qui emploie une signature différente des habitudes connues, doit éveiller la méfiance. L’hyper-personnalisation est d’ailleurs devenue l’une des armes les plus efficaces des fraudeurs.
Un autre signal mérite l’attention : l’urgence artificielle. “Action immédiate requise”, “compte suspendu”, “dernière chance” sont des formules pensées pour court-circuiter le jugement. Quand la pression monte, la prudence doit monter avec elle. C’est une règle simple, mais redoutablement efficace.
| Indice | Ce qu’il faut observer | Pourquoi cela alerte |
|---|---|---|
| Expéditeur | Adresse complète, domaine, variations subtiles | Les faux comptes imitent souvent une identité réelle |
| Ton du message | Urgence, menace, promesse inhabituelle | La pression pousse à cliquer sans vérifier |
| Lien ou pièce jointe | URL, nom de domaine, format du fichier | Le piège en ligne se cache souvent derrière l’action |
| Contexte | Demande cohérente avec vos usages | Un message décalé révèle souvent le hameçonnage |
Réagir au phishing sans aggraver la situation
Si le doute s’installe, le meilleur réflexe reste l’inaction immédiate. Il ne faut ni cliquer, ni répondre, ni ouvrir la pièce jointe. Même une simple prévisualisation peut parfois suffire à exposer des informations ou à lancer un script malveillant.
Ensuite, le bon geste consiste à vérifier le contact par un canal officiel. Pour une banque, il faut utiliser le numéro figurant sur le site officiel ou sur un document habituel, jamais celui affiché dans le message. Cette vérification hors email coupe net l’effet d’imitation.
Les gestes à appliquer dans le bon ordre
- Ne rien ouvrir : éviter les liens, pièces jointes et boutons intégrés.
- Contrôler l’adresse : lire l’expéditeur caractère par caractère.
- Signaler le message : utiliser les bons canaux de signalement.
- Prévenir l’organisme : passer par son site ou son numéro officiel.
- Surveiller ses comptes : vérifier ses connexions et ses opérations récentes.
Cette séquence évite l’emballement. Elle protège aussi bien les particuliers que les équipes en entreprise, où un seul clic peut contaminer plusieurs boîtes mail et compliquer la sécurité informatique de tout un service.
Les nouvelles formes de fraude à surveiller en 2026
Le phishing classique n’est plus seul. Les QR codes frauduleux, souvent appelés quishing, circulent dans les parkings, sur des bornes, dans des restaurants ou directement dans des emails. Un code scanné trop vite peut rediriger vers un site de collecte de données ou vers un faux portail de paiement.
Le vishing progresse lui aussi, avec des appels où une voix clonée par IA se fait passer pour un proche, un manager ou un conseiller. Le scénario joue sur l’émotion et l’urgence. Dans un environnement où les outils collaboratifs se multiplient, les invitations d’agenda piégées et les faux messages Teams ou équivalents gagnent aussi du terrain.
Le cas le plus préoccupant reste le phishing hyper-ciblé. Certaines vagues récentes ont exploité des données issues de fuites antérieures pour rendre les messages extrêmement crédibles. Quand un mail cite un nom, une adresse ou une référence réelle, la confiance monte d’un cran. C’est précisément là que la discipline prend le relais sur l’instinct.
Où faire le signalement et pourquoi il compte
Le signalement n’est pas un réflexe secondaire. Il aide à faire bloquer des serveurs, à faire remonter des campagnes actives et à protéger d’autres victimes. En France, la logique du bon geste numérique passe aussi par des actions simples, comme isoler une menace au plus tôt au lieu d’attendre qu’elle s’étende.
Pour un mail frauduleux, les plateformes les plus utiles restent Signal Spam et Phishing Initiative. Selon le cas, Pharos ou Cybermalveillance.gouv.fr peuvent aussi servir de relais. Pour un SMS douteux, le 33700 reste pertinent. L’idée n’est pas de tout faire soi-même, mais de laisser des traces utiles aux bons interlocuteurs.
Dans une organisation, la formation joue un rôle central. Les campagnes de sensibilisation et les simulations de phishing montrent que la vigilance s’entretient, exactement comme on mettrait à jour un appareil qu’on veut garder longtemps. Un ordinateur bien protégé dure plus, un compte bien protégé aussi.
Renforcer sa protection sur le long terme
La meilleure défense reste un ensemble cohérent de mesures. Les filtres antispam modernes, l’authentification multifacteur et les protocoles d’authentification des domaines réduisent fortement le risque d’abus. Ils ne remplacent pas la vigilance, mais ils limitent l’impact d’une erreur humaine.
Au bureau comme à la maison, il faut aussi garder ses outils à jour. Une messagerie sécurisée, un mot de passe unique par service et un navigateur correctement configuré font une vraie différence. Quand un appareil vieillit, on pense souvent au remplacement. Pourtant, un réglage propre ou une maintenance ciblée peut suffire à le rendre à nouveau fiable, sans gaspillage inutile.
Dans le même esprit, mieux vaut vérifier ses pratiques que multiplier les achats impulsifs. Une bonne hygiène numérique protège mieux qu’un nouveau gadget. C’est particulièrement vrai quand les arnaques deviennent plus convaincantes que les publicités.
Que faire juste après avoir ouvert un email suspect ?
Il faut cesser toute interaction, ne pas cliquer sur les liens ni ouvrir les pièces jointes, puis vérifier l’expéditeur et le contenu depuis un canal officiel si besoin. Si un téléchargement ou une saisie a eu lieu, il faut changer les mots de passe concernés et surveiller les comptes.
Les fautes d’orthographe sont-elles encore un bon indice ?
Beaucoup moins qu’avant. En 2026, les messages de phishing sont souvent rédigés par IA et paraissent propres, ce qui oblige à se concentrer sur la cohérence du contexte, l’adresse réelle de l’expéditeur et la nature de la demande.
Comment vérifier qu’un lien est légitime ?
Le plus sûr est de survoler le lien sans cliquer pour afficher l’URL réelle, puis de contrôler le domaine. Si l’adresse paraît étrange, proche d’un site officiel mais légèrement modifiée, il faut s’abstenir.
À qui signaler une tentative de fraude par email ?
Signal Spam est l’un des réflexes prioritaires pour un email, Phishing Initiative permet de faire examiner une URL, et Pharos peut être utile en cas de contenu criminel avéré. Il faut aussi prévenir l’organisme concerné via son numéro officiel.
Le QR code peut-il être un piège en ligne ?
Oui. Un QR code frauduleux peut rediriger vers un faux site, pousser au vol de données ou installer un logiciel malveillant. Avant de scanner, il faut se demander d’où vient le code et si sa présence est cohérente avec le contexte.
Je suis Lucas Renaud, rédacteur tech passionné de numérique malin et durable. J’écris des guides clairs pour acheter reconditionné, faire durer ses appareils et rester protégé en ligne — sans jargon inutile.


