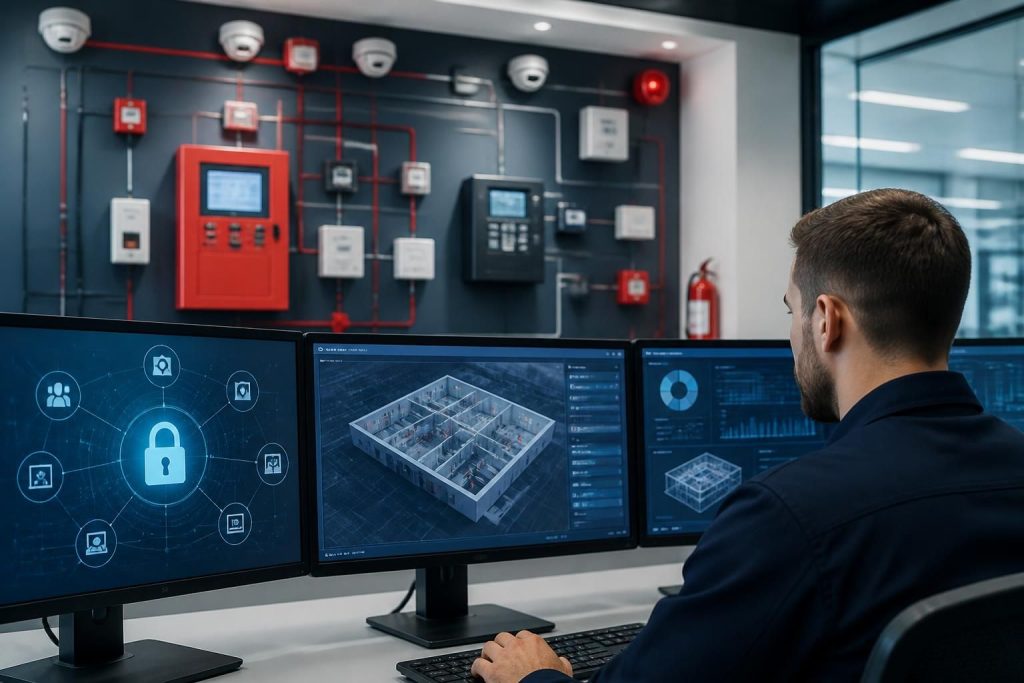
Dans un contexte où la sécurité de l’information et la protection des biens sont prioritaires, le SMSI, ou Système de Management de la Sécurité de l’Information, se présente comme un outil incontournable. Ce cadre structuré, conforme à la norme ISO 27001, permet aux organisations de maîtriser leurs risques numériques tout en assurant une gouvernance sécurisée et durable. Parallèlement, la gestion efficace des systèmes de sécurité incendie s’intègre dans cette démarche globale, garantissant la continuité d’activité et la conformité réglementaire aux normes en vigueur. Explorer ces axes essentiels offre une perspective concrète sur la résilience et la protection en entreprise.
L’article en bref
Le SMSI et la norme ISO 27001 guident la gestion rigoureuse de la sécurité de l’information et l’intégration de la sécurité incendie pour une protection renforcée des organisations.
- Essentiel du SMSI : Cadre pour protéger confidentialité et intégrité de l’information
- Norme ISO 27001 : Exigences et gouvernance de la sécurité de l’information à l’échelle mondiale
- Gestion des risques : Méthodes adaptées aux menaces et contextes organisationnels
- Sécurité incendie : Complément stratégique garantissant continuité et sécurité physique
La maîtrise conjointe des systèmes d’information et de sécurité incendie constitue un levier incontournable pour protéger durablement les organisations.
Comprendre le SMSI et son rôle fondamental dans la sécurité de l’information
Le SMSI regroupe un ensemble coordonné de politiques, processus et ressources visant à assurer la sécurité des informations sensibles, tout en favorisant la gestion des risques et l’amélioration continue. Ce système n’est pas limité aux technologies informatiques : il englobe les dimensions humaines, organisationnelles et infrastructurelles. La norme ISO/IEC 27001:2022 reste la référence internationale pour structurer un SMSI robuste, applicable aux entreprises de toute taille et secteur. Grâce à un système vivant basé sur la démarche PDCA (Plan-Do-Check-Act), les organisations peuvent démontrer leur conformité réglementaire tout en renforçant la confiance de leurs partenaires.
Les principes fondamentaux de la norme ISO 27001
ISO 27001 repose sur plusieurs piliers clés : la confidentialité, l’intégrité, la disponibilité de l’information, ainsi qu’une gouvernance rigoureuse et une gestion fondée sur les risques. Ces principes permettent d’adapter les mesures de sécurité aux menaces spécifiques rencontrées dans le contexte de l’organisation.
La nouvelle édition 2022, complétée par un amendement 2024 qui prend en compte les enjeux liés aux changements climatiques, renforce encore la dimension durable du système. Ainsi, la gestion des risques ne concerne plus uniquement les cybermenaces classiques mais intègre aussi des critères environnementaux et sociaux.
Les étapes essentielles pour déployer un SMSI conforme à ISO 27001
La mise en œuvre d’un SMSI structuré exige une compréhension fine du contexte organisationnel et la mobilisation de l’ensemble des parties prenantes. Voici les grandes étapes clés :
- Définir clairement le périmètre : activités, sites, systèmes, parties intéressées.
- Établir la gouvernance : engagement de la direction et attribution des responsabilités.
- Apprécier et traiter les risques : méthodes d’évaluation adaptées aux vulnérabilités et impacts.
- Élaborer une Déclaration d’applicabilité : justification des mesures de sécurité retenues.
- Former et sensibiliser : renforcer les compétences, préparer à la gestion des incidents.
- Auditer et améliorer : contrôle régulier, revue de direction, actions correctives.
Tableau comparatif des clauses ISO 27001 et leurs objectifs essentiels
| Clause | Objectif principal | Exemple d’application |
|---|---|---|
| 4 – Contexte de l’organisation | Définir périmètre et besoins des parties intéressées | Identifier pression légale liée au RGPD |
| 5 – Leadership | Engagement et pilotage de la direction | Mise en place d’une politique de sécurité |
| 6 – Planification | Évaluation et traitement des risques | Analyse des risques cyber et plan d’action |
| 7 – Support | Formation et gestion documentaire | Sessions de sensibilisation internes |
| 8 – Réalisation | Déploiement des mesures | Contrôle des accès physiques et numériques |
| 9 – Évaluation des performances | Audit, surveillance et revue de direction | Audits internes semestriels |
| 10 – Amélioration | Correction et amélioration continue | Analyse post-incident et mises à jour |
Gestion intégrée des systèmes de sécurité incendie et conformité aux normes ISO
La sécurité incendie constitue un volet crucial du SMSI, notamment dans l’objectif de préserver la continuité d’activité et réduire les risques physiques. Les normes ISO relatives à la sécurité incendie complètent ainsi le dispositif global de protection des informations et des infrastructures.
Ce dispositif couvre la conception, l’installation, la maintenance des systèmes, ainsi que la formation du personnel. La conformité aux réglementations garantit que les mesures sont efficaces, documentées et mises à jour continuellement, réduisant ainsi la vulnérabilité des sites critiques.
Liste des bénéfices d’une gestion conjointe SMSI et sécurité incendie
- Protection renforcée : combinaison de la sécurité numérique et physique
- Conformité réglementaire : respect des obligations légales et normatives
- Continuité d’activité : limitation des interruptions en cas d’incident
- Meilleure anticipation : procédures claires et entraînement du personnel
- Réduction des coûts : intégration des audits et plans d’action mutualisés
L’intégration des systèmes de sécurité incendie aux SMSI favorise une approche holistique et pragmatique, centrée sur la réduction du risque global. Des audits croisés permettent de vérifier la conformité et d’ajuster les mesures au plus près du contexte opérationnel.
Comprendre l’importance de l’audit de sécurité dans un SMSI performant
L’audit de sécurité constitue la pierre angulaire garantissant la fiabilité d’un SMSI. Ses objectifs sont multiples : identifier les failles, vérifier la conformité aux normes ISO 27001 et assurer la traçabilité des mesures mises en place. Le processus repose sur des phases régulières d’audit interne, suivies d’une revue de direction pour décider des actions correctives.
En intégrant cette démarche, l’organisation peut également améliorer sa réponse aux incidents, renforcer la cyberrésilience et faciliter la communication avec ses clients et partenaires sur la maîtrise des risques.
Tableau récapitulatif des types d’audit dans un SMSI
| Type d’audit | Objectifs | Fréquence habituelle |
|---|---|---|
| Audit de stade 1 | Vérification de la préparation et de la documentation | À l’approche de la certification |
| Audit de stade 2 | Évaluation de la mise en œuvre opérationnelle | Après le stade 1 |
| Audits de surveillance | Contrôles réguliers du système | Annuel ou semestriel |
| Recertification | Réévaluation complète du SMSI | Tous les 3 ans |
Politiques de sécurité et continuité d’activité : un équilibre indispensable
La mise en place de politiques de sécurité est au cœur de la réussite d’un SMSI. Ces directives permettent d’encadrer les comportements, protéger les actifs informationnels et assurer la conformité réglementaire face à des normes multiples. Elles doivent intégrer aussi bien la gestion des accès que les règles relatives au télétravail, à la gestion des fournisseurs, ou à la protection des données personnelles (RGPD).
Par ailleurs, la continuité d’activité nécessite une planification associée à des scénarios de reprise réalistes. La synchronisation entre la sécurité incendie et la sécurité de l’information permet de réduire drastiquement l’impact des incidents, qu’ils soient numériques ou physiques.
Liste des éléments clés dans une politique globale de sécurité
- Contrôles d’accès stricts et adaptés
- Gestion des incidents avec procédures claires
- Formation continue pour maintenir les compétences
- Surveillance et audits réguliers
- Prise en compte des exigences réglementaires
Qu’est-ce qu’un SMSI ?
Le SMSI est un Système de Management de la Sécurité de l’Information qui organise la protection des informations sensibles au sein d’une organisation en conformité avec la norme ISO 27001.
Qui doit appliquer la norme ISO 27001 ?
Toute organisation manipulant des données sensibles ou dépendant de systèmes numériques peut et doit envisager l’application de la norme ISO 27001, quel que soit son secteur ou sa taille.
Quelles sont les étapes clés pour déployer un SMSI ?
Les étapes essentielles comprennent la définition du périmètre, l’engagement du leadership, l’évaluation des risques, la mise en place des mesures, la formation, ainsi que l’audit et amélioration continue.
Comment la sécurité incendie s’intègre-t-elle dans un SMSI ?
La sécurité incendie complète le SMSI en protégeant les actifs physiques et en assurant la continuité d’activité, tout en respectant les normes réglementaires en vigueur.
À quoi sert un audit de sécurité dans un SMSI ?
L’audit de sécurité vérifie la conformité aux normes, identifie les failles et assure l’amélioration continue, renforçant ainsi la résilience de l’organisation face aux risques.
Je suis Lucas Renaud, rédacteur tech passionné de numérique malin et durable. J’écris des guides clairs pour acheter reconditionné, faire durer ses appareils et rester protégé en ligne — sans jargon inutile.


