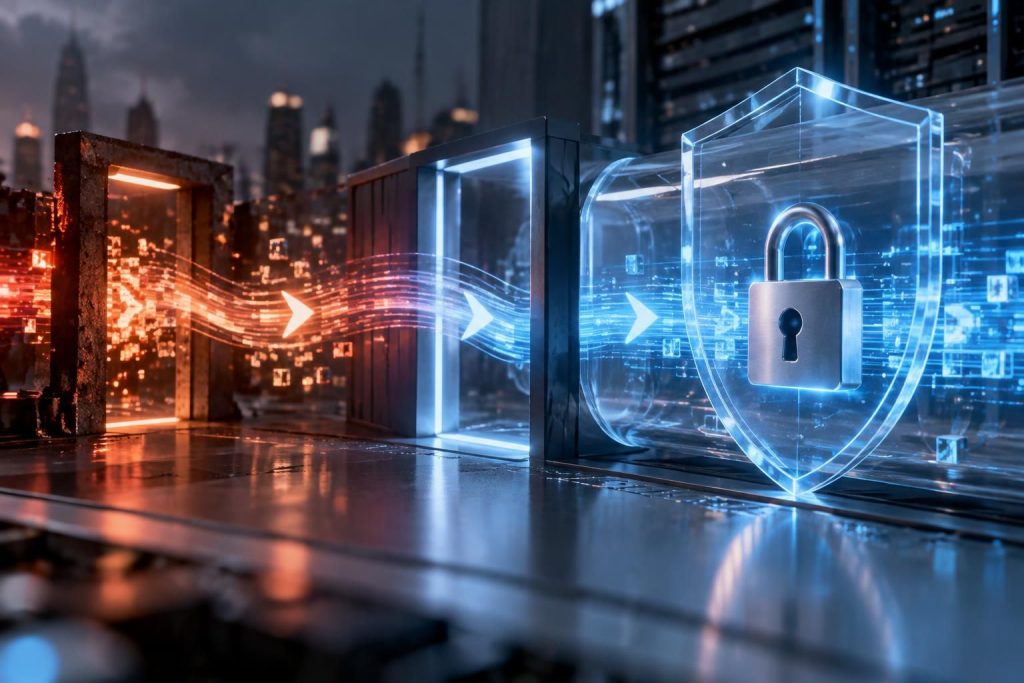
Une redirection HTTPS vers une autre adresse HTTPS semble transparente : le navigateur sécurise d’abord la connexion au premier domaine, puis suit l’indication vers la destination. Mais si le certificat du domaine de départ est absent ou expiré, le visiteur peut rencontrer une alerte avant même d’atteindre le bon site. Comprendre cette séquence aide à préserver la sécurité web, la confiance des visiteurs et le trafic des anciennes adresses.
L’article en bref
Une redirection HTTPS bien réglée conduit vos visiteurs vers la bonne adresse sans interrompre la protection de leur connexion. Voici les points à vérifier pour éviter les erreurs de certificat et les détours inutiles.
- La connexion d’abord : Le certificat du domaine source est vérifié avant toute redirection.
- Le bon statut : Une redirection permanente convient aux changements d’adresse définitifs.
- Les certificats à jour : Chaque nom de domaine HTTPS doit présenter un certificat valide.
- Le suivi régulier : Testez les redirections, les pages et les ressources après configuration.
Une migration fiable conserve un parcours simple, chiffré et cohérent pour chaque visiteur.
Redirection HTTPS vers HTTPS : ce qui se passe dans le navigateur
Une redirection HTTPS vers HTTPS envoie le visiteur d’une adresse sécurisée vers une autre, par exemple de ancien-site.fr vers nouveau-site.fr. Avant de suivre cette instruction, le navigateur établit une connexion protégée avec le premier domaine et vérifie son certificat SSL/TLS.
La redirection ne corrige donc pas un certificat manquant ou invalide sur l’adresse de départ. Si un ancien lien pointe vers un domaine dont le certificat a expiré, une alerte peut apparaître avant que le navigateur ne reçoive l’ordre de rejoindre la destination.
Le rôle du chiffrement et du protocole TLS
HTTPS associe le protocole HTTP au protocole TLS, qui sécurise les échanges entre le navigateur et le serveur. Le chiffrement des données empêche leur lecture facile pendant le transit, tandis que le certificat aide le navigateur à vérifier l’identité du domaine.
SSL est l’ancien nom encore souvent employé dans l’expression « certificat SSL », mais les connexions modernes reposent sur TLS. Un certificat n’effectue pas la redirection à lui seul : il permet d’établir une connexion HTTPS avec le domaine qui le présente.
Certificat SSL/TLS : sécuriser le domaine de départ et la destination
Pour qu’une redirection HTTPS fonctionne sans avertissement, le domaine demandé au départ doit posséder un certificat valide. La destination doit également être correctement configurée en HTTPS. Cette règle concerne chaque nom d’hôte utilisé : le domaine principal, sa variante avec « www » et les anciens domaines encore présents dans des liens.
Par exemple, si une petite entreprise redirige www.atelier-rivage.fr vers atelier-rivage.fr, les deux adresses doivent répondre correctement en HTTPS. Un certificat qui ne couvre que le second nom ne protège pas automatiquement le premier.
| Situation | Vérification utile | Résultat attendu |
|---|---|---|
| Redirection entre deux domaines HTTPS | Contrôler le certificat de chaque domaine | Connexion sans alerte avant et après le transfert |
| Ancien domaine encore utilisé | Maintenir son certificat et sa redirection | Les anciens liens conduisent vers la bonne page |
| Certificat expiré ou incomplet | Renouveler le certificat et vérifier sa couverture | Le navigateur peut établir la connexion sécurisée |
| Migration définitive | Choisir une redirection permanente et tester les URL | Les visiteurs et moteurs suivent la nouvelle adresse |
La validation de domaine (DV) convient à de nombreux sites et peut être obtenue auprès d’autorités de certification reconnues, notamment Let’s Encrypt. Les certificats avec validation d’organisation impliquent des contrôles supplémentaires, mais le choix dépend des besoins du site : le cadenas seul ne garantit ni la fiabilité commerciale ni l’absence de fraude.
Redirection permanente ou temporaire : choisir le bon comportement
Le code de redirection indique aux navigateurs et aux moteurs de recherche si le changement d’adresse est durable. Pour une migration définitive, la redirection permanente 301 est généralement adaptée ; pour une opération limitée dans le temps ou un test, une redirection temporaire 302 peut convenir.
Une mauvaise décision peut compliquer le suivi du référencement ou prolonger inutilement une configuration provisoire. Lors d’un changement de marque, par exemple, l’ancienne adresse doit pointer directement vers la page équivalente sur le nouveau site plutôt que d’accumuler plusieurs étapes.
- Inventoriez les adresses : relevez les domaines, variantes et pages qui reçoivent encore des visites.
- Vérifiez les certificats : confirmez que chaque domaine source HTTPS possède un certificat valide.
- Choisissez le statut : privilégiez 301 pour un déplacement définitif et 302 pour un changement temporaire.
- Limitez les détours : redirigez si possible directement vers l’adresse finale en HTTPS.
- Contrôlez les liens internes : mettez à jour menus, images, formulaires et pages importantes.
- Surveillez après lancement : recherchez les erreurs de certificat, les boucles et les ressources encore chargées en HTTP.
Les redirections par frame, qui affichent une page tout en masquant l’adresse réelle, ne sont pas un substitut recommandé à une redirection web classique. Elles peuvent perturber le référencement, l’accessibilité et la compréhension de l’adresse par les visiteurs.
Configuration serveur : éviter les erreurs de redirection HTTPS
La configuration serveur doit gérer correctement les connexions HTTPS, généralement reçues sur le port 443, puis envoyer une réponse de redirection vers l’adresse souhaitée. Le certificat doit être installé, couvrir le nom de domaine demandé et être renouvelé avant son expiration.
Une erreur fréquente consiste à rediriger toutes les variantes sans vérifier la destination. Si une adresse renvoie vers une autre, qui renvoie à son tour vers la première, le navigateur détecte une boucle et bloque l’accès. Une chaîne de plusieurs redirections ralentit aussi le chargement et complique le diagnostic.
Pour renforcer la sécurisation des connexions, le mécanisme HSTS indique aux navigateurs compatibles de privilégier HTTPS pour le domaine concerné. Il doit être activé avec discernement : si HTTPS est mal configuré ensuite, certains visiteurs ne pourront plus accéder au site le temps de corriger le problème.
HTTPS, confiance des visiteurs et visibilité du site
Les navigateurs signalent les connexions non sécurisées, en particulier lorsque des formulaires ou des données personnelles sont concernés. Une redirection fluide vers la bonne page HTTPS réduit les risques d’alerte et aide les visiteurs à poursuivre leur parcours sans se demander si le lien est fiable.
HTTPS contribue aussi à la qualité technique d’un site et constitue un signal de classement pour les moteurs de recherche. Il ne garantit pas à lui seul une meilleure position : le contenu, la vitesse, l’accessibilité et la pertinence des pages restent essentiels. Lors d’une migration, des redirections cohérentes aident à orienter visiteurs et moteurs vers les nouvelles adresses.
Les outils de protection installés sur les appareils peuvent compléter ces mesures. Une solution comme Bitdefender peut contribuer à repérer des fichiers malveillants ou des liens suspects, mais elle ne remplace ni le certificat du site ni une configuration serveur correcte : la protection doit agir à chaque niveau.
Un parcours concret lors d’un changement de domaine
Imaginons qu’un atelier local change de nom et déplace son site. Des cartes imprimées, d’anciens messages et des favoris continuent de pointer vers l’adresse précédente. En conservant un certificat valide sur l’ancien domaine et en le redirigeant directement vers la nouvelle page HTTPS, l’entreprise évite de laisser ces visiteurs face à une erreur.
Le contrôle ne s’arrête pas à la page d’accueil : les anciennes pages importantes doivent mener vers leurs équivalents, et les formulaires comme les images doivent eux aussi être chargés en HTTPS. Une migration bien suivie préserve un chemin clair, même pour les liens oubliés.
Questions pratiques sur les redirections HTTPS
Faut-il un certificat sur le domaine qui redirige ?
Oui. Le navigateur établit d’abord une connexion HTTPS avec le domaine de départ. Celui-ci doit donc présenter un certificat valide, même si la destination possède également son propre certificat.
Quelle différence entre une redirection 301 et une 302 ?
La 301 signale un déplacement permanent et convient généralement à une migration définitive. La 302 indique un déplacement temporaire, par exemple pendant un test ou une opération ponctuelle.
Une redirection HTTPS améliore-t-elle automatiquement le référencement ?
Non. HTTPS et des redirections correctement choisies contribuent à une base technique saine, mais ne garantissent pas de meilleur classement. Il faut aussi surveiller les pages, les liens internes et les performances du site.
HSTS remplace-t-il le certificat SSL/TLS ?
Non. HSTS demande aux navigateurs compatibles d’utiliser HTTPS, mais le serveur doit toujours posséder un certificat valide et une configuration fonctionnelle pour établir la connexion sécurisée.
Je suis Lucas Renaud, rédacteur tech passionné de numérique malin et durable. J’écris des guides clairs pour acheter reconditionné, faire durer ses appareils et rester protégé en ligne — sans jargon inutile.