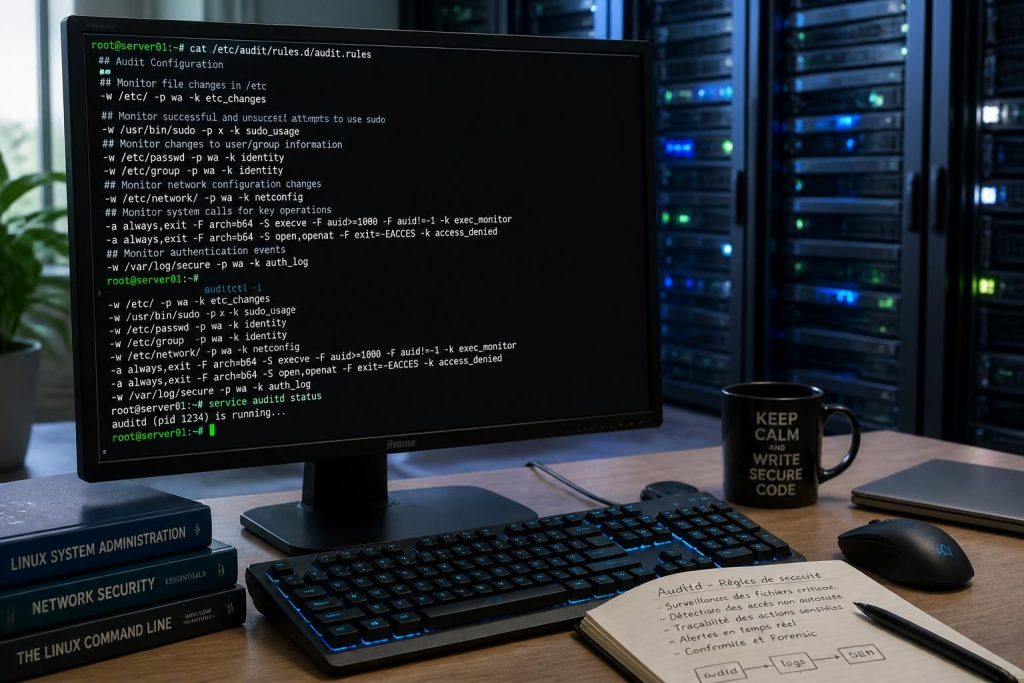
Surveiller finement les actions sur un système Linux est devenu indispensable pour préserver la sécurité et la conformité, surtout dans un contexte numérique de plus en plus exposé. L’outil auditd s’impose comme une solution robuste permettant de tracer avec précision les interactions sensibles, du système de fichiers aux appels système critiques. Bien configuré, il offre un tableau de bord en temps réel des activités, facilitant la détection d’incidents et la reconstitution d’événements post-attaque.
L’article en bref
Auditd sous Linux assure une surveillance pointue pour mieux protéger votre système, grâce à des règles adaptées et une journalisation précise.
- Comprendre auditd et son rôle : suivi en temps réel des interactions sensibles du système
- Paramétrer des règles efficaces : distinction entre surveillance des fichiers et appels système
- Optimiser les performances : éviter la surcharge en ciblant les événements pertinents
- Exploiter les logs aisément : outils dédiés pour un diagnostic clair et rapide
À travers cet article, découvrez comment tirer parti d’auditd pour une surveillance pertinente et durable sur votre Linux.
Pourquoi auditd est un pilier pour la sécurité Linux en 2026
Auditd joue un rôle fondamental en interceptant directement les appels système du noyau Linux, garantissant une traçabilité fine des actions des utilisateurs et des processus. Contrairement aux journaux classiques, il ne se contente pas de recueillir ce que les applications veulent bien dévoiler mais plonge au cœur des interactions système. Cette granularité est une garantie de fiabilité pour détecter une activité anormale, même lorsque des tentatives de dissimulation ont lieu.
Dans un monde où les vulnérabilités se multiplient, un serveur Linux muni d’auditd peut tracer durablement les accès aux fichiers sensibles, la modification des droits, ainsi que les exécutions suspectes. Cette transparence permet non seulement de se conformer aux standards en vigueur comme PCI-DSS ou ISO 27001, mais aussi d’intervenir efficacement après un incident.
Fondamentaux des règles auditd : garantir la pertinence des données collectées
La puissance d’auditd réside dans ses règles d’audit, organisées en trois catégories distinctes :
- Règles de paramétrage : configurent le démon auditd lui-même (activation, limites de buffer, mode échec).
- Règles de surveillance du système de fichiers : appelées watches, elles suivent les accès sur des fichiers ou dossiers spécifiques.
- Règles d’appel système : interceptent les interactions entre l’espace utilisateur et le noyau lors d’appels critiques (exécution de commandes, modifications système).
Pour chaque interception, auditd parcourt les règles dans l’ordre. La première qui correspond déclenche la génération d’un événement. Ce fonctionnement impose de soigner la rédaction des règles afin d’éviter les excessives quantités d’informations qui pourraient noyer les logs utiles.
Configurer auditd avec des règles pertinentes et adaptées
La mise en place commence par l’installation du service via les gestionnaires de paquets classiques (apt, yum). Une fois actif, l’administration des règles s’effectue soit en live avec auditctl pour ajuster rapidement, soit via des fichiers persistants dans /etc/audit/rules.d/ afin d’assurer la continuité après redémarrage.
Surveillance ciblée des fichiers sensibles
La surveillance des accès à certains fichiers critiques s’opère grâce aux watches. Par exemple, pour tracer toute modification du fichier central des utilisateurs :
auditctl -w /etc/passwd -p wa -k passwd_changes
Ici, -w désigne le fichier à surveiller, -p wa cible les écritures et changements d’attribut, et -k passwd_changes ajoute une étiquette facile à rechercher plus tard dans les logs.
Les watches s’avèrent peu coûteux en performances, même en nombre conséquent. À privilégier pour assurer un suivi fiable sans alourdir le système.
Interception des appels système : un monitoring plus complet mais avec soin
Pour couvrir des événements plus complexes comme l’exécution de commandes, auditd utilise des règles d’appel système qui capturent chaque interaction entre un programme et le noyau :
auditctl -a always,exit -F arch=b64 -S execve -k exec_commands
Cette règle Génère un événement à chaque lancement d’une commande 64 bits. Elle est précieuse pour la surveillance active mais peut rapidement alourdir les logs. Sa rédaction doit tenir compte des architectures du système (32/64 bits) et privilégier un usage ciblé.
Voici un tableau synthétique des commandes utiles pour différents objectifs :
| Objectif | Commande auditctl | Description | Impact |
|---|---|---|---|
| Surveiller un fichier critique | auditctl -w /etc/passwd -p wa -k passwd_changes |
Tracer écritures et attributs sur /etc/passwd | Faible |
| Tracer exécution de commandes 64 bits | auditctl -a always,exit -F arch=b64 -S execve -k exec_commands |
Capturer toutes les exécutions sur système 64 bits | Élevé si non ciblé |
| Limiter les erreurs de lecture de règles | auditctl -i |
Ignore les erreurs liées aux fichiers inexistants au démarrage | Neutre |
| Configurer le niveau de tolérance aux erreurs | auditctl -f 1 |
Enregistre les échecs dans le journal du kernel | Variable |
Exploiter les journaux auditd pour une sécurité renforcée
La richesse des logs générés demande un outillage adapté pour leur exploitation. Plutôt que de s’épuiser à lire les fichiers bruts, les outils intégrés offrent des fonctionnalités avancées :
- ausearch : recherche ciblée par mots clés, événements ou utilisateurs, avec traduction des identifiants numériques en clair.
- aureport : synthèses périodiques pour comprendre le volume et la nature des événements collectés.
Ces outils sont essentiels pour reconstituer précisément des incidents, notamment après une intrusion suspectée. Utilisés conjointement avec un SIEM ou un plan de monitoring, ils participent à une vigilance active sur les serveurs Linux.
Ce panorama montre que maîtriser auditd passe par un juste équilibre entre couverture complète et optimisation des ressources. Une configuration mal pensée peut engendrer un torrent de logs, tandis qu’une approche calibrée offre un outil puissant pour protéger durablement vos infrastructures Linux.
Qu’est-ce qu’auditd et pourquoi l’utiliser ?
Auditd est un démon Linux qui trace en temps réel les appels système et les actions sensibles pour garantir une supervision précise et fiable du système.
Comment écrire une règle pour surveiller un fichier spécifique ?
Pour surveiller un fichier, la règle la plus simple utilise ‘-w /chemin/fichier -p
Quels sont les risques d’un mauvais paramétrage des règles d’audit ?
Un paramétrage trop large peut générer un volume important de logs, impactant les performances et rendant les analyses difficiles. Il faut tester puis affiner.
Comment consulter efficacement les logs générés par auditd ?
Avec des outils comme ‘ausearch’ pour les recherches ciblées, et ‘aureport’ pour obtenir des synthèses claires et exploitables.
auditd peut-il remplacer un antivirus ou un pare-feu ?
Non, auditd est un outil de journalisation et de monitoring, il ne bloque pas les attaques mais enregistre leur trace pour analyse.
Je suis Lucas Renaud, rédacteur tech passionné de numérique malin et durable. J’écris des guides clairs pour acheter reconditionné, faire durer ses appareils et rester protégé en ligne — sans jargon inutile.


